Kişisel Finans Güvenliği: Bankacılık Dolandırıcılık Önleme 7 Adım
İçindekiler
- Kisisel Finansı Güvende Tutarak Bankacılık Güvenliğinin Önemi
- Adım 1: Güçlü Şifreler ve Parola Yönetimi
- Adım 2: Çok Faktörlü Doğrulama (MFA) ile Hesap Güvencesi
- Adım 3: Cihaz Güvenliği ve Yazılım Güncellemeleri
- Adım 4: Dolandırıcılık Tespitinde Hızlı Tepki
- Adım 5: Şifre Yönetimi İçin Pratik Stratejiler
- Adım 6: Sosyal Mühendisliğe Karşı Hazırlıklı Olma
- Adım 7: Olay Sonrası Adımlar ve Kontroller
- Sonuç ve Uygulamalı Öneriler
Neden Bankacılık Güvenliği Kişisel Finans İçin Kritik?
Kisisel finans güvenliği, online bankacılıkta karşılaşılan riskleri azaltmanın temel yoludur. Dolaşan dolandırıcılık yöntemleri hızla değişirken, farkındalık ve iyi uygulamalar finansal sağlığınızı korur. Günümüzde güvenli davranışlar, sadece teknolojik çözümlere bağlı kalmadan günlük alışkanlıklara da bağlıdır. Bu rehber, 7 adımlık bir çerçeve sunarak hem savunma hattını güçlendirir hem de acil durumda doğru adımları atmanıza olanak tanır.
Adım 1: Güçlü Şifreler ve Parola Yönetimi
Güçlü şifreler, savunmanın ilk ve en önemli basamağıdır. Posta kutusu, banka ve finansal hesaplar için aynı parolayı kullanmamak kritik. Peki ya nasıl güçlü bir şifre oluşturulur? En az 12 karakter, büyük harf, küçük harf, sayı ve sembol karışımı kullanın. Unutmayın: basit kombinasyonlar (doğum tarihi, adınız) kullanmayın. Ayrıca her hesap için benzersiz bir parola kullanın ve bunları hatırlamak yerine güvenli bir parola yöneticisi (_password manager_) kullanmayı düşünün. Deneyimlerimize göre, parola yöneticileri sayesinde kullanıcılar %40–60 arası hatalı girişları azaltabiliyor ve güvenlik seviyesi artırılıyor.
- Uzunluk: 12+ karakter
- Karmaşa: Harf, rakam, sembol karışımı
- Farklılık: Her hesap için farklı parola
Adım 2: Çok Faktörlü Doğrulama (MFA) ile Hesap Güvencesi
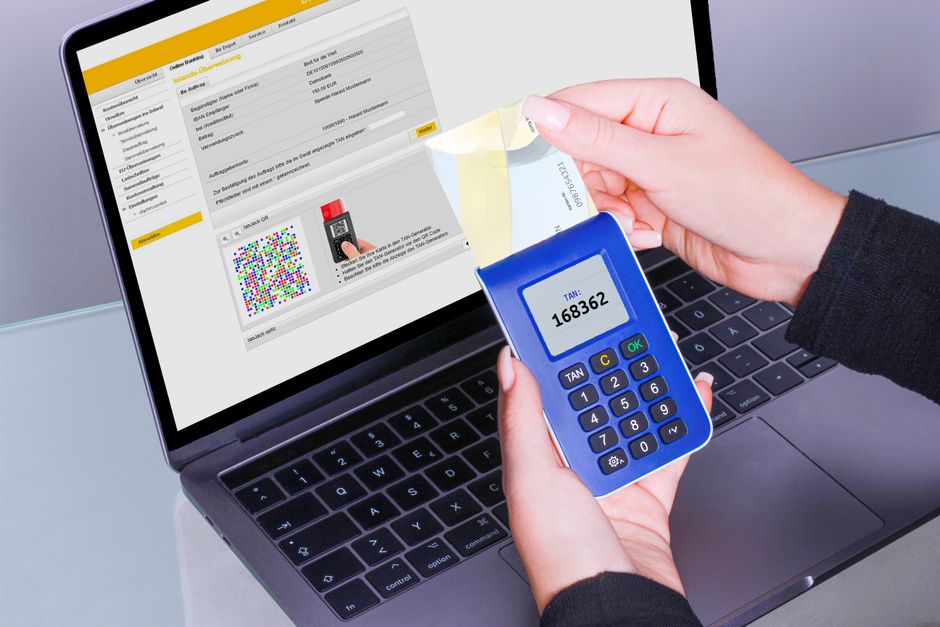
MFA, hesabınıza ek bir güvenlik katmanı ekler. Şifre çalınsa bile ikinci bir doğrulama adımı olmadan giriş yapılamaz. En güvenli seçenek olarak fiziksel güvenlik anahtarları (U2F) veya en azından bir SMS yerine bir kimlik doğrulama uygulaması kullanın. Uzmanlarin belirttigine göre, MFA etkin olan kullanıcılar dolandırıcılık girişimlerinde önemli ölçüde daha az risk altında.
Adım 3: Cihaz Güvenliği ve Yazılım Güncellemeleri
Güncel yazılımlar, güvenlik açıklarını kapatır. Cihazlarınızda işletim sistemi güncellemelerini otomatikleştirin ve güvenilir kaynaklardan uygulama yükleyin. Kablosuz ağ kullanırken VPN tercih edin; özellikle halka açık Wi‑Fi üzerinde bankacılık işlemleri yapmayın. Cihazlarınızda aktif güvenlik yazılımları (antivirüs, güvenlik duvarı) bulunsun ve tarama rutinlerini aksatmayın. Bu basit adımlar, zararlı yazılımların ve kimlik avı girişimlerinin etkisini büyük ölçüde azaltır.
Adım 4: Dolandırıcılık Tespitinde Hızlı Tepki ve Şüpheli Aktivite Bildirimi
Şüpheli bir e-posta, kısa mesaj veya telefon araması gördüğünüzde temkinli davranın. Resmî kanalları kullanarak kimlik doğrulayın ve şüpheli bağlantılara tıklamayın. Bankacılık uygulamasında olağandışı oturumlar veya işlem onayları gördüğünüzde derhâl hesap özelliğini kontrol edin ve gerekirse hesabı geçici olarak kilitleyin. Uzmanlar, anında bildirimlerle dolandırıcılık hasarını azaltmanın mümkün olduğunu ifade ediyor.
Adım 5: Şifre Yönetimi İçin Pratik Stratejiler
Şifre yöneticileri, güvenli parolaların saklanması ve otomatik doldurma süreçlerinde yardımcı olur. Ancak bu araçların güvenilir olduğundan emin olun. Parola yöneticisini seçerken; şifreli saklama, cihazlar arası senkronizasyon ve biyometrik koruma gibi özellikleri kontrol edin. Ayrıca iki adımlı doğrulama ile parolaların çalınmasına karşı ek güvenlik sağlayın. Şifre yönetimi konusundaki doğru tercihler, siber tehditlere karşı güçlü bir kale oluşturur ve günlük kullanıcı deneyimini de kolaylaştırır.
Adım 6: Sosyal Mühendisliğe Karşı Hazırlıklı Olma
Dolandırıcılar çoğu durumda insan psikolojisini kullanır. Acil hissettiren mesajlar, sahte kargo bildirimleri veya bankadan gelen işlem bildirimleri şeklinde karşınıza çıkabilir. Bu tür iletişimlerde kimlik bilgilerinizi paylaşmayın; banka resmi kanallarını kullanarak doğrulayın. Acikcasi, bu tür tehditlerle karşılaşan kullanıcılar için en etkili savunma, “Duygusal tepkiden kaçınmak” ve “kaynağı kendiniz doğrulamak” ilkesidir.
Adım 7: Olay Sonrası Adımlar ve Kontroller
Bir güvenlik ihlali ile karşılaşıldığında hızlı hareket etmek çok kritiktir. Şüpheli aktiviteyi fark eder etmez hesapları kilitleyin, şifreleri değiştirin ve bankaya haber verin. Ayrıca kimlik sahteciliği riskine karşı adınıza açılan hesapları, kredi kartı hareketlerini ve krediler gibi finansal envanteri düzenli olarak kontrol edin. Bu süreçte, olayları belgelemek ve gelecekte benzer riskleri azaltmak için bir kayıt tutmak faydalı olur.
Sonuç ve Uygulamalı Öneriler
Kişisel finans güvenliği, proaktif davranış ve bilinçli seçimlerle güçlenir. 7 adımı adım adım uygulamak, dolandırıcılık riskini önemli ölçüde azaltır ve online bankacılık deneyiminizi güvenli kılar. Unutmayın, güvenlik bir süreçtir; düzenli kontrol ve güncelleme ile güçlenmeye devam eder. Şimdi, yukarıdaki adımları kendi finansal alışkanlıklarınıza göre uyarlayın ve güvenli bir dijital ekonomi deneyimi için adım atın.
Sıkça Sorulan Sorular
1. Kisisel finans güvenliği için en etkili bankacılık güvenlik tedbirleri nelerdir?
Cevap: Güçlü, benzersiz parolalar; MFA kullanımı; güncel cihaz ve uygulama yazılımları; güvenli internet kullanımı ve düzenli hesap denetimleri en etkili tedbirler arasındadır.
2. Online dolandırıcılık yöntemleriyle mücadelede hangi adımlar atılmalı?
Cevap: Şüpheli iletiden gelen bağlantılara tıklamamak, kimlik bilgilerini paylaşmamak, şüpheli bildirimleri doğrudan resmi kanallardan doğrulamak ve MFA’yı devre dışı bırakmamak gerekir.
3. Şifre yöneticisi nedir ve güvenli kullanımı nasıl sağlanır?
Cevap: Şifre yöneticisi, parolaları güvenli şekilde saklar ve otomatik doldurma sağlar. Güvenli kullanım için ana anahtarın güçlü olması, MFA’nın etkin olması ve cihazlar arasında güvenli eşleşme sağlanması önemlidir.